Domain calciumalginat.de kaufen?
Wir ziehen mit dem Projekt
calciumalginat.de um.
Sind Sie am Kauf der Domain
calciumalginat.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain calciumalginat.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Gelatinepulver ist ein Lebensmittelzusatzstoff, der aus tierischen Kollagenen hergestellt wird und häufig als Geliermittel verwendet wird.
Gelatinepulver wird oft in der Lebensmittelindustrie verwendet, um Speisen wie Götterspeise, Marshmallows und Gummibärchen zu gelieren. Es wird aus tierischen Kollagenen gewonnen, die aus Haut, Knochen und Bindegewebe von Tieren stammen. Gelatinepulver ist ein vielseitiger Zusatzstoff, der Lebensmitteln eine gelartige Konsistenz verleiht und als Verdickungsmittel fungiert. Es ist wichtig zu beachten, dass Gelatine ein tierisches Produkt ist und daher nicht für Veganer oder Vegetarier geeignet ist. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Biovegan Agaranta Geliermittel bioAgaranta ist ein 100 % pflanzliches Geliermittel. Es besteht aus Agar-Agar, das aus BIO-Algen gewonnen wird, kombiniert mit BIO-Pfeilwurz (lat. Maranta). Die spezielle Mischung aus beiden Zutaten ergibt eine besonders geschmeidige und dennoch schnittfeste Konsistenz. Agaranta ist farblos und geschmacksneutral.1,99 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Biovegan Konfitura Geliermittel 22g bioKonfitura enthält keine Konservierungsstoffe und hat daher keinen Einfluss auf die Haltbarkeit. Die Verwendung von Zucker (konserviert und bindet Wasser), einwandfreie Früchte, die Sauberkeit bei der Zubereitung und der Gläser / Deckel können die Haltbarkeit verlängern. Zugabe von nicht mitgekochten Zutaten verkürzen die Haltbarkeit. Daher die Fruchtmasse eher in kleinere Gläser füllen. Angebrochene Gläser kühl lagern. Bei Gelees kann es zu Eintrübungen kommen! Weitere hilfreiche Tipps und Tricks zur Zubereitung von Fruchtaufstrichen mit Konfitura gibt es auf unserer Webpage unter www.biovegan.de/rezepte.1,79 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
32 Serres Absaugbeutel mit Geliermittel 1000 mlDer Absaugbeutel 1000 ml mit integriertem Geliermittel von Serres ist ein Pre-Gelled Absaugbeutel-System, welches sichere und zugleich besonders einfache Handhabung bietet und durch höchste Leistungsfähigkeit überzeugt. Der Serres Absaugbeutel hat einen integrierten Pre-gelled Beutel, der ein Geliermittel in einer löslichen Folie enthält. Mit diesem wird die in den Absaugbeutel eingesogene Körperflüssigkeit stabilisiert. Dadurch muss das geschlossene Saugsystem nach dem Prozess des Absaugens nicht geöffnet und manuell mit Geliermittel befüllt werden. Der Absaugbeutel besitzt nur einen Anschluss "Patient" und ermöglicht auf diese Weise eine schnelle und verwechslungssichere Konnektion des Patientenschlauches. Der Serres Absaugbeutel ist mit einem integrierten hydrophoben Filter ausgestattet, welcher als kombinierter Bakterienfilter Schutz des Betriebsumfeldes sowie Überlaufschut129,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
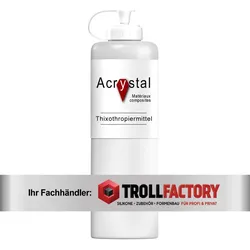
ACRYSTAL Thixotropierer Verdicker VerdickungsmittelProduktinformationen "ACRYSTAL Thixotropierer Verdicker Verdickungsmittel" ACRYSTAL® Thixotropiermittel Verdickungsmittel für Zweikomponenten-Acrylharzsysteme, thixotrop, geruchlos, giftfrei, Mischverhältnis (Gewichtsanteile): 0,2 - 0,3 % auf die jeweilige Acrylharz Mischung (bei 20 ° C), maximal 1,5 % der Gesamtmenge Acrystal Thixotropiermittel wird zum Verdicken der Acrystalmischung eingesetzt. Außerdem verbessert es die Haftung des Laminierharzes bei Beschichtung oder Laminierung an den Formwänden. Das Mittel wird mit 0,2 bis 0,3 (max. 1,5) Gewichtsteilen auf 100 Gewichtsteile Mischung dosiert. Bei einer Dosierung bis maximal 0,5 Gewichtsteile werden die mechanischen Eigenschaften des Endproduktes nicht verändert. Der Thixotropierer wird am Ende in die fertige Mischung aus flüssigem Acrystal und Pulver langsam bis zur gewünschten Konsistenz eingerührt. Dieses Gemisch muss umgehend verarbeitet werden. Ein Übermaß an Thixotropiermittel kann das Abbinden verhindern und die mechanischen Eigenschaften des Endprodukts verringern.25,90 €*Versand: 0,01 €Sichere Weiterleitung zum Anbieter
-
Biovegan Agaranta Geliermittel bioAgaranta ist ein 100 % pflanzliches Geliermittel. Es besteht aus Agar-Agar, das aus BIO-Algen gewonnen wird, kombiniert mit BIO-Pfeilwurz (lat. Maranta). Die spezielle Mischung aus beiden Zutaten ergibt eine besonders geschmeidige und dennoch schnittfeste Konsistenz. Agaranta ist farblos und geschmacksneutral.1,99 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Gelatinepulver ist ein Lebensmittelzusatzstoff, der aus tierischen Kollagenen hergestellt wird und häufig als Geliermittel verwendet wird.
Gelatinepulver wird oft in der Lebensmittelindustrie verwendet, um Speisen wie Götterspeise, Marshmallows und Gummibärchen zu gelieren. Es wird aus tierischen Kollagenen gewonnen, die aus Haut, Knochen und Bindegewebe von Tieren stammen. Gelatinepulver ist ein vielseitiger Zusatzstoff, der Lebensmitteln eine gelartige Konsistenz verleiht und als Verdickungsmittel fungiert. Es ist wichtig zu beachten, dass Gelatine ein tierisches Produkt ist und daher nicht für Veganer oder Vegetarier geeignet ist. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Biovegan Konfitura Geliermittel 22g bioKonfitura enthält keine Konservierungsstoffe und hat daher keinen Einfluss auf die Haltbarkeit. Die Verwendung von Zucker (konserviert und bindet Wasser), einwandfreie Früchte, die Sauberkeit bei der Zubereitung und der Gläser / Deckel können die Haltbarkeit verlängern. Zugabe von nicht mitgekochten Zutaten verkürzen die Haltbarkeit. Daher die Fruchtmasse eher in kleinere Gläser füllen. Angebrochene Gläser kühl lagern. Bei Gelees kann es zu Eintrübungen kommen! Weitere hilfreiche Tipps und Tricks zur Zubereitung von Fruchtaufstrichen mit Konfitura gibt es auf unserer Webpage unter www.biovegan.de/rezepte.1,79 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
32 Serres Absaugbeutel mit Geliermittel 1000 mlDer Absaugbeutel 1000 ml mit integriertem Geliermittel von Serres ist ein Pre-Gelled Absaugbeutel-System, welches sichere und zugleich besonders einfache Handhabung bietet und durch höchste Leistungsfähigkeit überzeugt. Der Serres Absaugbeutel hat einen integrierten Pre-gelled Beutel, der ein Geliermittel in einer löslichen Folie enthält. Mit diesem wird die in den Absaugbeutel eingesogene Körperflüssigkeit stabilisiert. Dadurch muss das geschlossene Saugsystem nach dem Prozess des Absaugens nicht geöffnet und manuell mit Geliermittel befüllt werden. Der Absaugbeutel besitzt nur einen Anschluss "Patient" und ermöglicht auf diese Weise eine schnelle und verwechslungssichere Konnektion des Patientenschlauches. Der Serres Absaugbeutel ist mit einem integrierten hydrophoben Filter ausgestattet, welcher als kombinierter Bakterienfilter Schutz des Betriebsumfeldes sowie Überlaufschut129,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
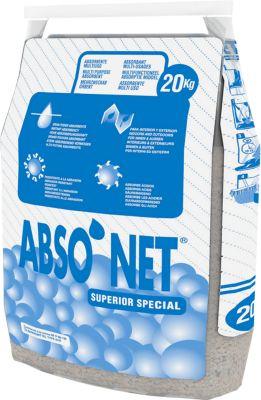
Bindemittel-Granulat Feinkorn,20kgDas Bindemittel Absonet Superior Special ist für die Anwendung auf glatten und porigen Böden konzipiert. Es eignet sich für den Einsatz auf Verkehrsflächen und in der Industrie. Bei dem Bindemittel Absonet Superior Special handelt es sich um ein geprüftes Bindemittel des Typs IIIR mit hoher Saugleistung. Das Bindemittel ist zur Aufnahme von Öl und Chemikalien ideal. Wir liefern das Bindemittel Absonet Superior Special in Einheiten zu je 20 Kilogramm, mit denen Sie jeweils bis zu 37 Liter an Gefahrstoffen aufnehmen. Oder in EInheiten zu je 10 Liter mit denen Sie jeweils bis zu 9,3 Liter an Gefahrstoffen aufnehmen Weitere Details: * Geprüftes Bindemittel Tpy IIIR * Verwendung: auf glatten und porigen Böden * Aufnahme von Öl und Chemikalien * Eignung: Verkehrsflächen und Industrie * Hohe Saugleistung * Inhalt: 20 kg, für die Aufnahme von bis zu 37 L Gefahrstoffen * Inhalt: 10 Liter, für die Aufnahme von 9,3 L Gefahrstoffen53,54 €*Versand: 5,89 €Sichere Weiterleitung zum Anbieter
-
ACRYSTAL Thixotropierer Verdicker VerdickungsmittelProduktinformationen "ACRYSTAL Thixotropierer Verdicker Verdickungsmittel" ACRYSTAL® Thixotropiermittel Verdickungsmittel für Zweikomponenten-Acrylharzsysteme, thixotrop, geruchlos, giftfrei, Mischverhältnis (Gewichtsanteile): 0,2 - 0,3 % auf die jeweilige Acrylharz Mischung (bei 20 ° C), maximal 1,5 % der Gesamtmenge Acrystal Thixotropiermittel wird zum Verdicken der Acrystalmischung eingesetzt. Außerdem verbessert es die Haftung des Laminierharzes bei Beschichtung oder Laminierung an den Formwänden. Das Mittel wird mit 0,2 bis 0,3 (max. 1,5) Gewichtsteilen auf 100 Gewichtsteile Mischung dosiert. Bei einer Dosierung bis maximal 0,5 Gewichtsteile werden die mechanischen Eigenschaften des Endproduktes nicht verändert. Der Thixotropierer wird am Ende in die fertige Mischung aus flüssigem Acrystal und Pulver langsam bis zur gewünschten Konsistenz eingerührt. Dieses Gemisch muss umgehend verarbeitet werden. Ein Übermaß an Thixotropiermittel kann das Abbinden verhindern und die mechanischen Eigenschaften des Endprodukts verringern.49,90 €*Versand: 0,01 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.